 快捷导航
很多人觉得 Splunk 是个高大上的企业级工具,专门用来搞 IT 运维和安全监控的,其实它更像是一个能吞噬海量数据的“数据怪兽”。这家伙最牛的地方在于那套搜索处理语言,不管你是从服务器、网络设备还是云端的非结构化日志里挖宝,它都能瞬间把那些乱七八糟的数据清洗出来,让你一眼看清真相。而且人家特别讲究安全感,支持本地部署或者私有云,基础设施完全掌握在自己手里,不用担心数据泄露给第三方,这点对于重视隐私的企业来说简直是定心丸。
我平时用这类工具最大的感触是,它不再只是被动地等出事再报警,而是引入了机器学习,能提前预测风险,把“救火”变成“防火”。以前看日志像在看天书,现在通过它的可视化仪表盘,复杂的业务故事变得一目了然,甚至还能在手机上随时协作。安装过程其实也没那么玄乎,就像装个普通软件一样,解压、勾选协议、选路径、设密码,几步走下来就能在浏览器里看到界面了。但在我看来,真正的门槛不在于安装,而在于你怎么利用这些实时流处理的能力,把那些以太字节级别的数据量转化为实际的商业决策,毕竟工具再强,最终还得靠人把它变成生产力,这才是数据驱动的核心意义所在。
Splunk Enterprise是一款强大的本地部署数据分析平台,专为IT运维、安全监控与业务运营场景打造,凭借强大的搜索处理语言,用户可以快速搜索、过滤、关联和分析海量数据。
Splunk Enterprise能从服务器、网络设备、应用程序、数据库、传感器及云服务等几乎所有来源实时采集并索引机器数据,无论是结构化还是非结构化数据均可灵活处理。平台支持本地、私有云及混合云多种部署架构,由企业自主掌控基础设施,确保数据安全可控。
1、机器学习与人工智能
预测和预防,而不仅仅是被动反应。通过将机器级智能引入数据,提升安全性和业务成果。
2、数据流
通过实时流处理,可以在毫秒级内收集、处理并分发数据到 Splunk 及其他目的地。
3、可扩展指数
从数千个源头收集并接收数据,且数量不断增加,全部以太字节规模进行。
4、协作工具
利用移动、电视和增强现实功能,随时随地互动和协作。
5、分析工作区
通过可视化立即做出反应。将日志转换为指标,提升搜索和监控性能,简化警报功能。
6、强大的仪表盘
利用我们直观的仪表盘构建体验,轻松传达您最复杂的数据故事。
1、搜索你的数据
探索任何类型和价值的数据——无论它们位于你的数据生态系统中何处。
2、分析你的数据
通过监控、警示和报告运营,提升企业韧性。
3、可视化你的数据
创建自定义仪表盘和数据可视化,从任何地方解锁洞察——无论是在运营中心、桌面、现场还是外出。
4、利用你的数据行动
利用组织内任何地方的数据,快速做出有意义的决策。
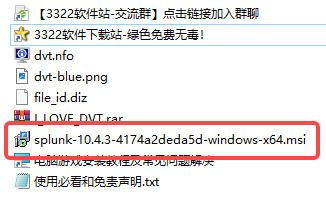
1、打开在本站下载的压缩包,运行【splunk-10.4.3-4174a2deda5d-windows-x64.msi】文件;
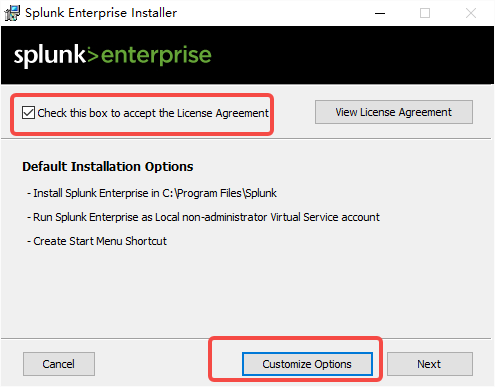
2、进入安装流程,勾选【Check this box to accept the License Agreement】,点击【Customize Options】;
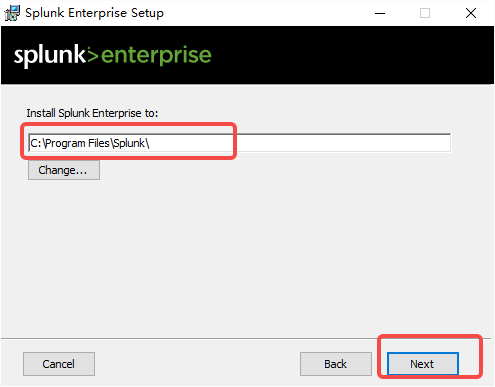
3、设置安装路径,点击【Next】;
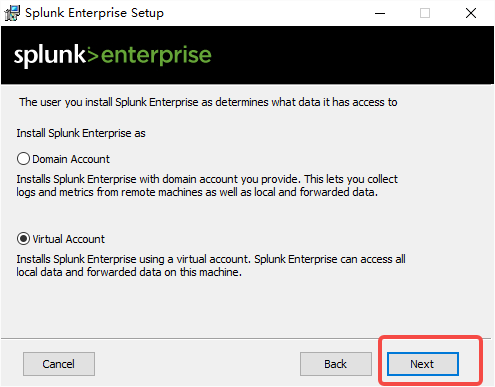
4、点击【Next】;
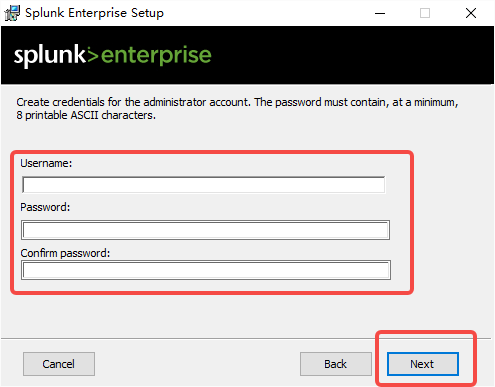
5、设置用户名和密码,点击【Next】;
6、最后点击【Install】;
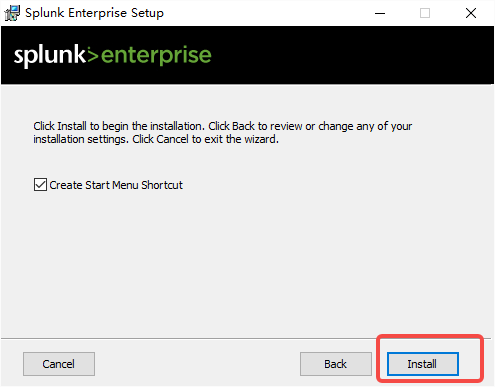
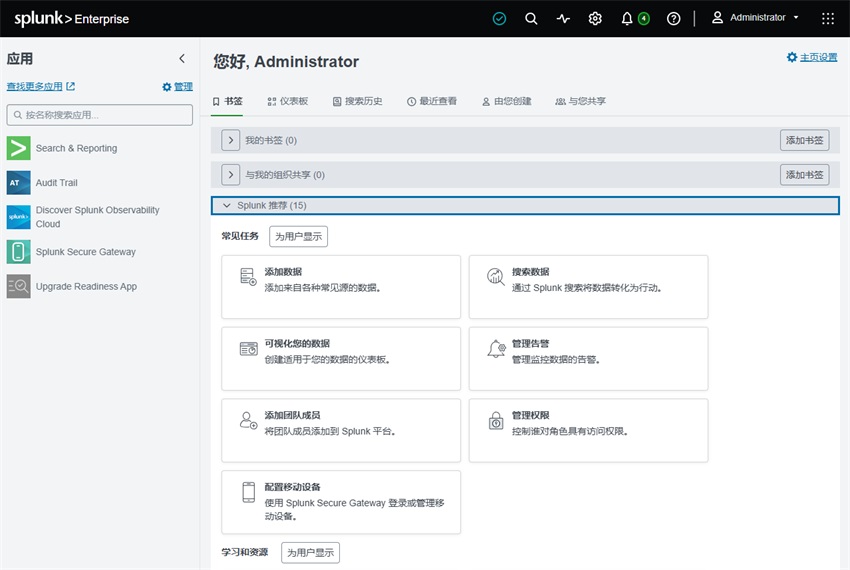
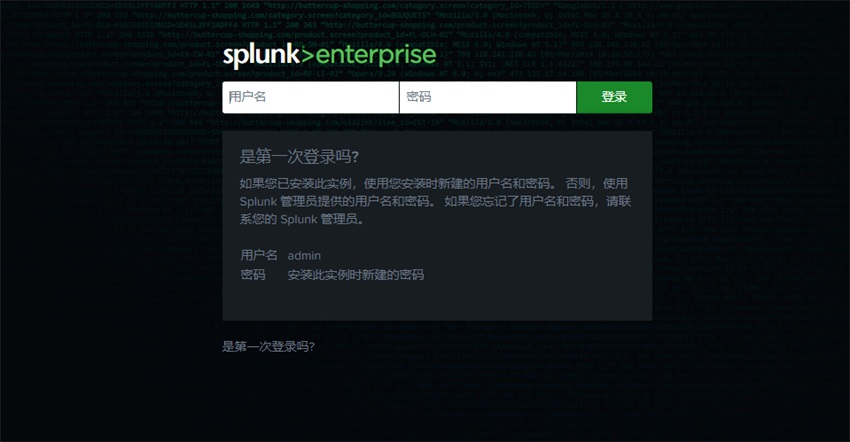
7、安装好后,点击【Finish】,Splunk Enterprise将在浏览器中启动,输入在第5步设置的用户名和密码进行登录即可。
应用信息
热门推荐
相关应用
实时热词
评分及评论





点击星星用来评分