 快捷导航
在如今这个讲究效率与安全并重的职场生态里,管理者们早已不再满足于简单的打卡记录,而是渴望一套能真正守护企业命脉的智能防线。zkaccess3.5 这款由中控台打造的门禁管理软件,就像是一位不知疲倦的数字化管家,它不仅仅是一个冷冰冰的系统,更像是一位深谙人性与流程的资深保安队长。我在使用这类工具时最大的感触是,真正的安全从来不是靠堆砌硬件实现的,而是源于对数据逻辑的严密编织。这款软件最打动我的地方在于它那惊人的吞吐能力——面对三万人的庞杂数据和百台设备的并发连接,它依然能保持呼吸般的平稳,这种从容背后是多级权限架构在默默支撑,让每一个普通员工的数据都像是在保险柜里一样安全。
它的操作逻辑其实非常符合直觉,就像是在搭建一个数字化的公司骨架:先通过人事模块理清部门架构,把人员像拼图一样精准归位;接着在设备端打通任督二脉,让那些冰冷的读卡器瞬间拥有“生命”,能远程监控、上下传数据,甚至还能识别指静脉这种黑科技。最妙的是它的门禁策略设置,这里面的思辨意味很浓:你可以根据时间段给门赋予不同的性格,比如午休时大门敞开欢迎访客,深夜则自动进入戒备状态;还可以设置“反潜”模式,确保进出路径一一对应,杜绝尾随风险。对于像我这样喜欢折腾系统的人来说,那些关于门磁延时、首卡常开甚至多卡组合验证的参数调节,简直就是一场充满乐趣的逻辑游戏。当然,任何强大的工具都需要坚实的底座,双核 CPU 和 NTFS 分区这样的硬件要求看似枯燥,实则是为了在海量数据洪流中保证系统不卡顿、不泄密。总的来说,zkaccess3.5 不仅仅是一套软件,它更像是一种现代企业管理哲学的具象化,用科学的流程取代了混乱的人治,让安全变得可量化、可管理,也让每一位管理者都能从繁琐的考勤琐事中解脱出来,专注于更核心的业务创新。
安全管理在近些年的现代企业管理中越来越受到管理者的关注,而zkaccess3.5门禁管理系统就是由中控台开发设计的一款功能强大的门禁管理软件,一般又称为zkaccess门禁软件,包括门禁管理系统和考勤管理系统两部分,能够实现门禁系统管理统一化、流程化,并帮助客户实现运营安全。目前软件具备强劲的数据处理方法工作能力,可以管理方法30000个工作人员的门禁数据信息,联接100台机器设备,同时建立在多级管理角色上的权限管理,能保证用户数据的保密性。另外软件融合了多年的门禁经验,支持自动化的用户名单管理,使得管理更科学、高效。
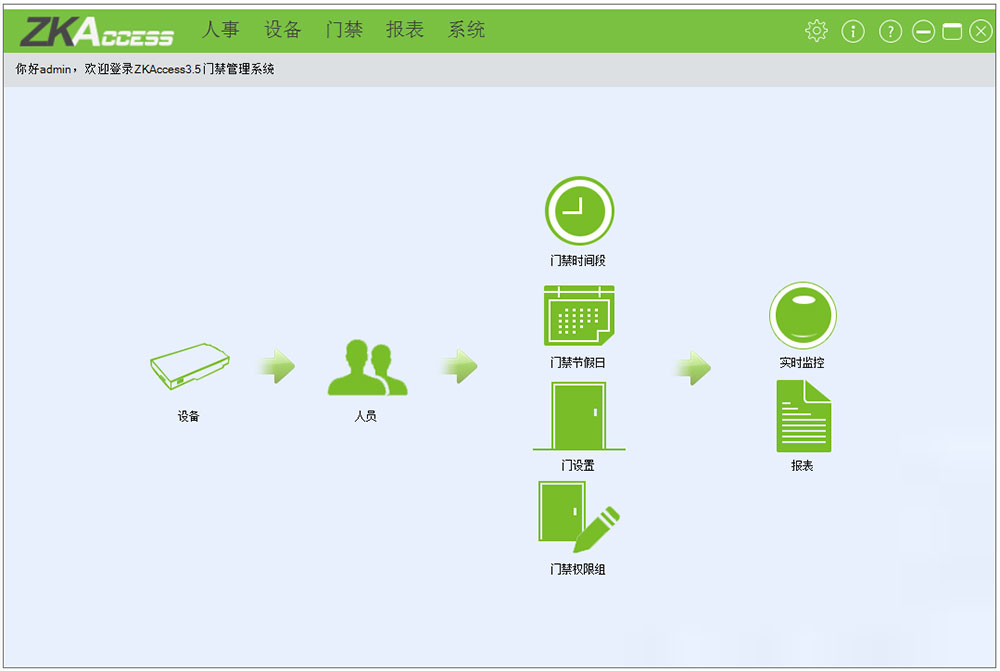
1、人事
主要包括两部分,一是部门管理设置,即设置公司的主要架构;二是人员管理设置,为系统录入人员,分配部门,然后进行人员维护管理。
2、设备
设置连接设备的通信参数,通信参数正确才能够与设备正常通信,包括系统中的设置和设备中的设置。通信成功后就能查看到已连接设备的信息并能对设备进行远程监控、上传、下载等操作。
备注:指静脉功能在系统的“设备”和“人员”界面显示。
3、门禁
基于C/S框架的管理系统,能够实现普通门禁功能,通过计算机对网络门禁控制器进行管理,实现对人员进出的统一管理。门禁系统是对已经登记用户的开门时间及权限进行设置;即在某个时间段内,在某些门上,允许某些用户可以验证开锁。
4、系统
主要是分配系统用户并配置相应用户的角色;管理数据库,如备份、初始化、还原等;设置系统参数,管理系统操作日志等。
第一步:添加设备;
第二步:添加人员;
第三步:添加门禁,包括门禁时间段、门禁假节日、门设置、门禁权限组;
第四步:查看实时监控和报表。
一、登录系统
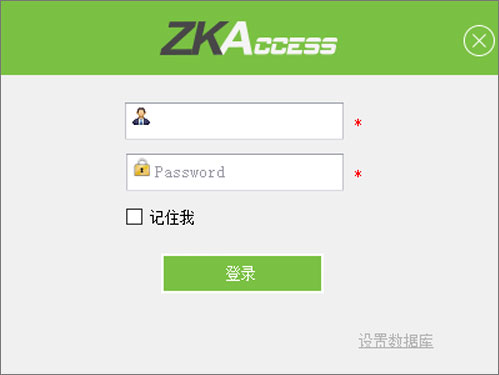
双击桌面zkaccess3.5门禁管理系统图标,将弹出系统登录界面。
超级用户的用户名为admin,密码 admin,用户首次登录系统后,为保证系统使用安全,请使用“修改密码”功能修改密码。
二、人事管理
在使用系统的门禁功能之前,首先要进入人事系统进行设置:一是部门管理设置,即设置公司的主要架构;二是人员管理设置,为系统录入人员,分配部门,然后进行人员维护管理。
1、新增部门
(1)点击【人事】【部门】【新增】,显示新增部门编辑界面。也可以通过【导入】方式,将其他系统或资料中的部门信息导入到本系统,
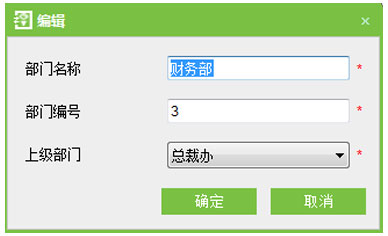
部门名称:任意字符,最多50个字符组合。
部门编号:如需填写要求不能与其他部门编号重复,长度不能超过50位。
上级部门:新增时,可在“上级部门”下拉菜单中选择某个部门作为上一级部门。
2.部门维护
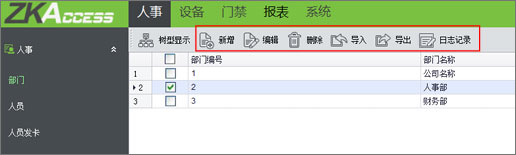
(1)其中【上级部门】项目是确定公司组织架构的重要参数。点击界面右侧【树型显示】会以部门树的形式显示公司的组织结构图。
(2)如果公司有部门变动或组织结构发生变化,用户可使用【编辑】功能进行修改,如部门的名称、编号或上级部门。直接点击部门名称或点击【编辑】,进入编辑页面进行修改。
(3)对于需要删除的部门,勾选前面的复选框,点击【删除】,或直接右击该部门,选择【删除】。
(4)点击【导入】或【导出】,从电脑导入文件到界面或将部门信息导出到电脑。
(5)点击【日志记录】,可查看近期对部门所有操作。
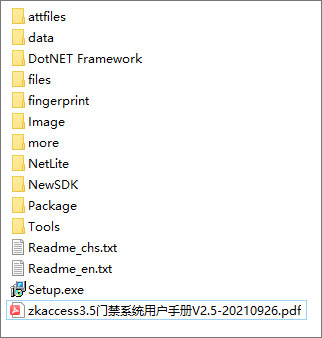
更多介绍,请查看软件包中的使用说明书。
1、超级用户:拥有系统全部操作权限的用户,可以在系统中分配新用户(如公司管理人员、登记员、门禁管理员等)并配置相应用户的角色。
2、角色:在日常使用过程中,超级用户需要分配一些具有不同权限级别的新用户,为避免对每个用户一一进行设置,可以在角色管理中设置一类具有一定权限的角色,在新增用户时直接将合适的角色分配给用户。
3、门禁时间段:用于门的时间设置,可以设置读头仅在指定门的有效时间段可用,其他时间段不可用,也可以用于设置门的常开时间段;时间段可以用于设置门禁权限,指定用户只能在指定时间段访问指定门(含门禁权限组和首卡常开设置)。
4、门磁延时:门被打开后,延迟检查门磁的时间。如果门在非“常开”时段处于开状态,则开始计时,当达到门磁延时设置的时间,则发生报警,如果将门关闭,则报警停止。门磁延时需大于锁驱动时长。
5、闭门回锁:设置闭门之后是否回锁。
6、锁驱动时长:用户验证通过后,电锁打开到关闭的时长(门未打开的情况下)。
7、首卡常开:在指定时间段内,当有首卡常开权限的人员第一次刷卡后,门将常开,有效时间段结束后门将自动恢复关闭。
8、多卡开门:某些特定门禁场合需要启用该功能:要求同一个开门的组合中指定人数同时到场,并依次刷卡才能验证通过,通过验证前,不能插入其他卡(即使是该门其他组合的有效卡),否则要等待10秒后重新验证。
9、互锁:可设置一个控制器的两扇(或多扇)门之间的互锁管制,当要开启一扇门时,其他对应的门必须都是关闭的,否则无法开门。
10、反潜:特殊场合对安全性要求高,要求出入一一对应。例如,1-2门反潜:如果人员从1门入,必须从2门出;如果人员从2门入,必须从1门出。
11、联动设置:在门禁系统中的某个输入点触发某个特定事件后,会在指定的输出点产生一个联动动作,用来控制系统中的验证、开门、报警、异常等事件,并在监控事件列表中显示。
CPU:主频2.0G以上。
内存:1G及以上。
硬盘:可用空间10G及以上,推荐使用NTFS的硬盘分区作为系统安装目录(NTFS硬盘分区能提供更好的性能和更高的安全性)。
系统运行环境
可支持的操作系统:Windows XP / Windows 2003 / Windows Vista / Windows7 / Windows10
可支持的数据库: MS SQL Server2005(及以上版本)/ Microsoft Access
应用信息
热门推荐
相关应用
实时热词
评分及评论





点击星星用来评分